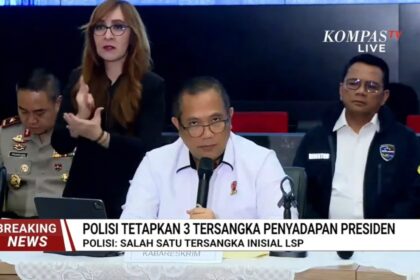
Mabur.co – Lawful Interception Management System (LIMS) menjadi sorotan setelah muncul dalam kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto yang dilakukan oleh sejumlah jenderal aktif Polri.
Kabareskrim Polri Komjen Pol Asep Safrudin mengungkapkan, pada periode 2025 hingga 2026 ditemukan dugaan pemasukan sejumlah nomor telepon ke dalam server LIMS tanpa melalui mekanisme verifikasi yang semestinya. Nomor-nomor tersebut diduga kemudian disadap, meski tidak berkaitan dengan kepentingan penyelidikan maupun penyidikan perkara pidana.
Padahal, penyadapan di lingkungan kepolisian memiliki aturan dan prosedur khusus. Pelaksanaannya harus didasarkan pada kepentingan penegakan hukum serta mengacu pada Peraturan Kapolri Nomor 5 Tahun 2010.
Melansir European Telecommunications Standards Institute (ETSI), Standar European Telecommunications Standards Institute (ETSI) mendefinisikan penyadapan sebagai tindakan berdasarkan hukum yang dijalankan operator jaringan atau penyedia layanan. Lewat mekanisme itu, operator atau penyedia layanan mengumpulkan informasi komunikasi milik target, lalu menyerahkannya kepada aparat penegak hukum yang berwenang.
Dokumen standar ETSI TS 104 007 yang membahas arsitektur lawful interception merinci fungsi-fungsi di dalam sistem penyadapan. Fungsinya mulai dari pengelolaan izin dan pengaturan target, pengambilan informasi komunikasi, hingga penyerahan hasil sadapan lewat jalur khusus.
Lembaga riset Parlemen Eropa, European Parliamentary Research Service (EPRS), dalam kajiannya pada 2025 juga menyebut, penyadapan resmi bisa membuka akses ke isi komunikasi maupun metadata. Cakupannya bergantung pada teknologi dan metode yang dipakai.
LIMS sendiri tidak sekadar dipakai untuk mendengarkan percakapan telepon. Sistem ini mengelola seluruh proses penyadapan yang berjalan di atas infrastruktur jaringan komunikasi. Aparat penegak hukum baru bisa meminta penyadapan jika mengantongi izin sah berdasarkan undang-undang di negaranya.
Penyadapan dengan izin itu membutuhkan kerja sama operator jaringan atau penyedia layanan Di Indonesia, aturan penyadapan tersebar di berbagai peraturan sektoral dan aturan internal aparat penegak hukum. Mahkamah Konstitusi lewat Putusan Nomor 5/PUU-VIII/2010 menegaskan bahwa penyadapan harus diatur secara jelas dalam undang-undang. Di lingkungan Polri, tugas Pusat Pemantauan Polri diatur dalam Peraturan Kapolri Nomor 5 Tahun 2010 tentang Tata Cara Penyadapan pada Pusat Pemantauan Polri.
Di sektor telekomunikasi, ada Peraturan Menteri Komunikasi dan Informatika Nomor 11 Tahun 2006 tentang Teknis Penyadapan Terhadap Informasi. Di LIMS, permintaan penyadapan dari lembaga berwenang diperiksa dulu sesuai aturan hukum dan prosedur operasional. Tahap ini mencakup pengecekan izin, pengelolaan kasus, alur persetujuan, hingga pengaktifan penyadapan dalam rentang waktu tertentu. Target penyadapan dikenali lewat identitas teknis. Identitas itu bisa berupa nomor telepon, IMSI (nomor identitas pelanggan yang tersimpan di kartu SIM), alamat IP, akun e-mail, hingga identitas perangkat.
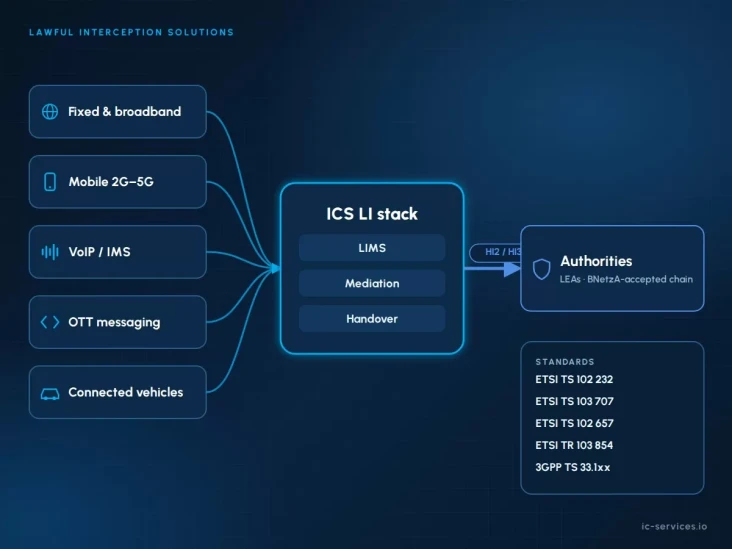
Setelah permintaan disetujui, LIMS memasang target itu ke elemen-elemen jaringan operator. Pengelolaannya terpusat untuk berbagai jenis jaringan, mulai dari seluler, telepon kabel, internet pita lebar, hingga layanan telepon internet (VoIP). Lawful interception tidak hanya menangkap isi komunikasi. Penyadapan juga mencakup metadata, data pensinyalan (signaling), dan detail pelanggan.
ETSI membagi hasil sadapan menjadi dua jenis. Jenis pertama adalah informasi terkait penyadapan (intercept related information, IRI). Isinya data tentang layanan telekomunikasi yang dipakai target, di luar isi komunikasinya. Jenis kedua adalah isi komunikasi (content of communication, CC), berupa informasi yang dipertukarkan antara dua pengguna layanan telekomunikasi atau lebih.
Dalam arsitektur ETSI, IRI dan isi komunikasi muncul di titik penyadapan di dalam jaringan (internal interception function, IIF). Dari titik itu, fungsi mediasi (mediation function) meneruskan data ke antarmuka serah terima (handover interface).
Antarmuka serah terima punya tiga jalur. Jalur HI1 dipakai untuk menyerahkan permintaan penyadapan ke operator. Pusat administrasi operator lalu mengubah permintaan itu menjadi perintah ke perangkat jaringan.
Jalur HI2 membawa IRI, sedangkan HI3 membawa isi komunikasi ke fasilitas pemantauan milik aparat penegak hukum. ETSI mensyaratkan pemisahan penuh antara bagian administrasi (HI1) dan bagian teknis di dalam jaringan. Aparat juga tidak boleh punya akses langsung ke fungsi switching maupun kendali langsung atas perangkat operator.
Menurut ETSI, pengamanan diperlukan untuk mencegah pihak ketiga yang tidak berwenang ikut menyadap. Fungsi mediasi juga harus memastikan data dikirim ke fasilitas pemantauan yang asli. Di LIMS, pengiriman data itu dilindungi enkripsi dan kontrol akses.
Akses ke LIMS diatur lewat kontrol akses berbasis peran (role-based access control) dan hierarki persetujuan. Hanya personel berwenang yang semestinya bisa mengelola alur penyadapan dan mengakses data sensitif di dalamnya. Aktivitas pengguna, persetujuan, perubahan konfigurasi, hingga pengiriman data dicatat dalam log audit.
Setiap tindakan di dalam sistem pun semestinya bisa ditelusuri dan dipertanggungjawabkan. ETSI juga mencatat, kejanggalan dalam proses penyadapan bisa menjadi tanda pelanggaran keamanan atau hilangnya data.